

NHẬN DIỆN LỪA ĐẢO TRỰC TUYẾN TRÊN KHÔNG GIAN MẠNG
Trong thời đại chuyển đổi số, thông tin trở thành tài sản quý giá của mỗi cơ quan, đơn vị, tổ chức, doanh nghiệp và người dân. Việc để lộ, mất mát hoặc bị chiếm đoạt thông tin có thể gây hậu quả nghiêm trọng, ảnh hưởng đến uy tín của các cơ quan nhà nước, gây thiệt hại kinh tế đối với các doanh nghiệp và quyền lợi của người dân. Trong giai đoạn hiện nay, các hình thức tấn công mạng, lừa đảo trực tuyến, giả mạo tài khoản đang ngày càng tinh vi, đòi hỏi mỗi cán bộ, công chức, viên chức, doanh nghiệp và người dân phải có kiến thức cơ bản để nhận diện và phòng tránh. Bài viết này cung cấp các thông tin cơ bản giúp cán bộ, công chức, viên chức, doanh nghiệp và người dân nhận diện các hình thức lừa đảo trực tuyến phổ biến hiện nay.
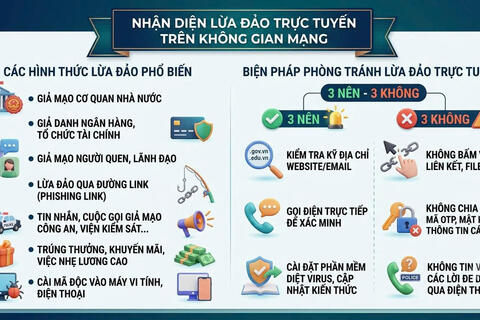
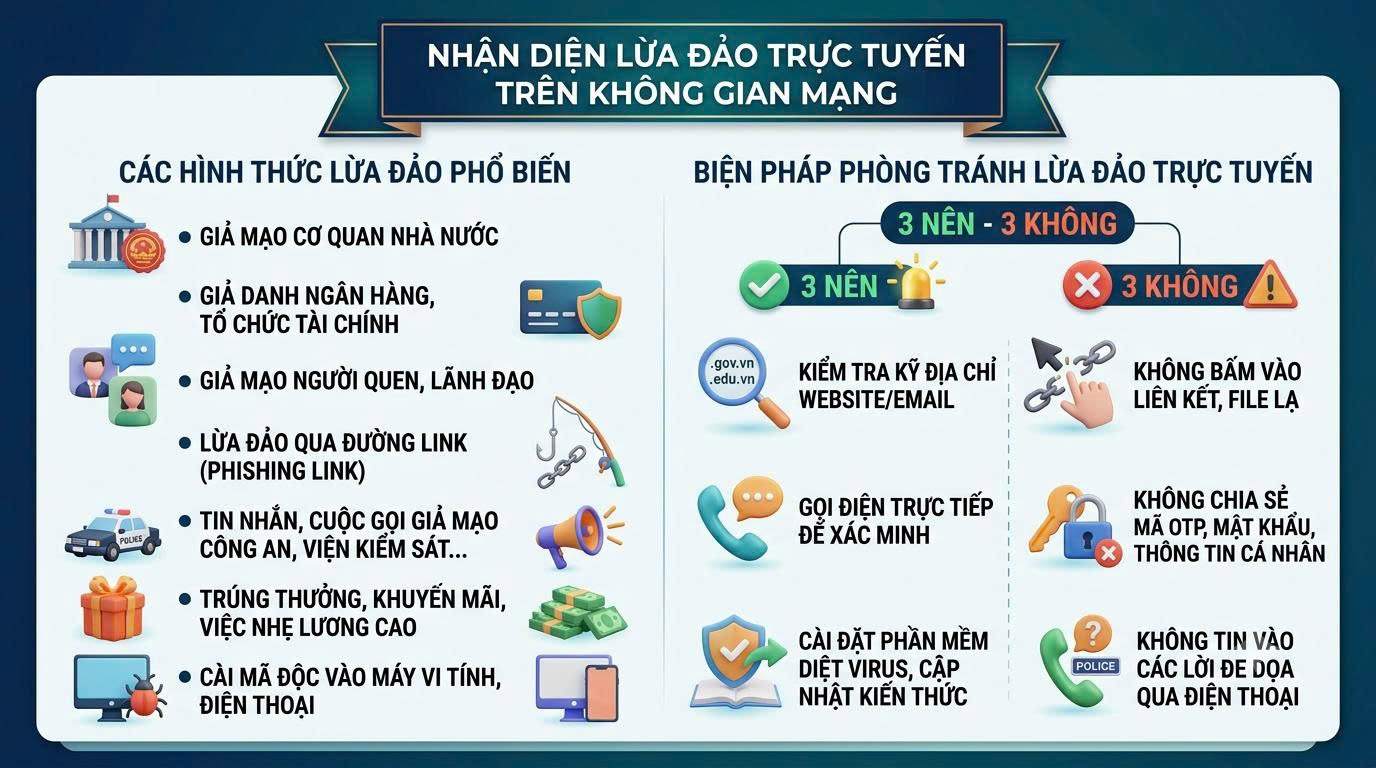
1. Các hình thức lừa đảo phổ biến hiện nay
a) Giả mạo cơ quan nhà nước hoặc tổ chức hành chính
Đối tượng lừa đảo gửi email, tin nhắn hoặc cuộc gọi mạo danh Bộ, Sở hoặc Ủy ban nhân dân, Trung tâm Phục vụ hành chính công yêu cầu xác minh thông tin, nộp phạt, đóng phí hoặc cung cấp tài khoản. Đặc điểm của hình thức lừa đảo này là email thường có tên hiển thị giống thật, nhưng địa chỉ gửi không thuộc tên miền chính thức được quy định. Nếu bấm vào, trang giả mạo sẽ thu thập tên đăng nhập và mật khẩu của người dùng.
b) Giả danh ngân hàng hoặc tổ chức tài chính
Đối tượng lừa đảo gửi tin nhắn SMS/email thông báo “tài khoản bị khóa”, “giao dịch bất thường”, “nhận hoàn tiền”…; gắn kèm đường dẫn đến trang web giả mạo giống hệt ngân hàng thật, yêu cầu nhập thông tin tài khoản hoặc mã OTP.
c) Giả mạo người quen hoặc lãnh đạo
Tội phạm mạng có thể lấy ảnh đại diện, tên hiển thị của người quen hoặc lãnh đạo, rồi gửi tin nhắn nhờ chuyển tiền, gửi mã xác nhận hoặc xin tài liệu. Dạng lừa đảo này rất phổ biến qua Zalo, Facebook, Messenger.
d) Lừa đảo qua đường link (phishing link)
Đối tượng lừa đảo gửi liên kết có dạng rút gọn (bit.ly, tinyurl.com) để che giấu địa chỉ thật. Khi người dùng truy cập, trang web sẽ tự động cài mã độc hoặc hiển thị form yêu cầu nhập thông tin cá nhân; từ đó chiếm đoạt thông tin cá nhân người dùng.
đ) Lừa đảo qua tin nhắn, cuộc gọi giả mạo cơ quan công an và cơ quan tư pháp
Các đối tượng mạo danh Công an, Viện Kiểm sát, Tòa án… dọa “bị liên quan đến vụ án rửa tiền, ma túy…” hoặc “định danh điện tử bị lỗi”, yêu cầu cung cấp thông tin cá nhân, số tài khoản, yêu cầu chuyển tiền để kiểm tra, xác minh. Hình thức lừa đảo này đe dọa tâm lý, khiến nạn nhân sợ, tự chuyển tiền để “kiểm tra, xác minh”.
e) Lừa đảo trúng thưởng, khuyến mãi, việc nhẹ lương cao
Với hình thức lừa đảo này, các đối tượng đánh vào lòng tham hoặc nhu cầu tìm việc bằng cách thông báo: trúng thưởng xe máy, điện thoại đắt tiền, hoặc mời gọi làm "cộng tác viên online" chỉ cần thả tim Tiktok, chốt đơn hàng ảo là có tiền triệu mỗi ngày. Ban đầu chúng sẽ trả vài chục nghìn để tạo niềm tin, sau đó yêu cầu người dùng nạp số tiền lớn rồi "lặn mất tăm" hoặc thu thập thông tin cá nhân hoặc yêu cầu đóng phí trước rồi chiếm đoạt tiền.
g) Cài mã độc vào máy vi tính, điện thoại
Đối tượng lợi dụng việc người dùng tải tài liệu, hình ảnh, phần mềm không rõ nguồn để cài cắm mã độc. Khi người dùng mở file, mã độc sẽ ghi lại toàn bộ bàn phím, đánh cắp mật khẩu hoặc tự gửi dữ liệu ra nước ngoài.
2. Các biện pháp phòng tránh lừa đảo trực tuyến
Để phòng tránh lừa đảo trực tuyến, hãy ghi nhớ và thực hiện nguyên tắc “3 NÊN - 3 KHÔNG”.
a) Nguyên tắc “3 NÊN”
- Nên kiểm tra kỹ địa chỉ website/email (Website thật của cơ quan nhà nước có đuôi: “.gov.vn”; Website thật của các sở giáo dục, các cơ sở đào tạo: “.edu.vn”; Website thật của các tổ chức thương mại có đuôi: “tên tổ chức.vn”; Gmail có đuôi “@gmail.com.vn”…). Đặc biệt, website/email thật của các cơ quan, đơn vị, tổ chức không có lỗi chính tả, không có các ký tự thừa thãi không cần thiết.
- Nên gọi điện trực tiếp đến cơ quan, tổ chức để xác minh khi có nghi ngờ. Khi nhận được tin nhắn, cuộc gọi hay email lạ, hãy gọi một cuộc điện thoại thông thường đến số điện thoại chính thức của cơ quan, đơn vị, tổ chức (hoặc đến trụ sợ các cơ quan, đơn vị, tổ chức để gặp trực tiếp).
- Nên cài đặt phần mềm diệt virus và chống lừa đảo (anti-phishing); thường xuyên cập nhật kiến thức bảo mật và cảnh báo từ các cơ quan nhà nước về an toàn thông tin, an ninh mạng.
b) Nguyên tắc “3 KHÔNG”
- Không bấm vào các đường link, không tải các file lạ do người lạ gửi đến qua tin nhắn, Zalo, Facebook…
- Không chia sẻ mã OTP, mật khẩu, thông tin cá nhân cho bất kỳ ai.
- Không tin vào các lời đe dọa qua điện thoại. Hãy nhớ: Cơ quan chức năng không làm việc qua điện thoại, khi làm việc đều gửi giấy mời hoặc giấy triệu tập đến người dân theo đúng quy định./.